- Artikkel 28 i GDPR gjelder arbeid en databehandler gjør for en behandlingsansvarlig.
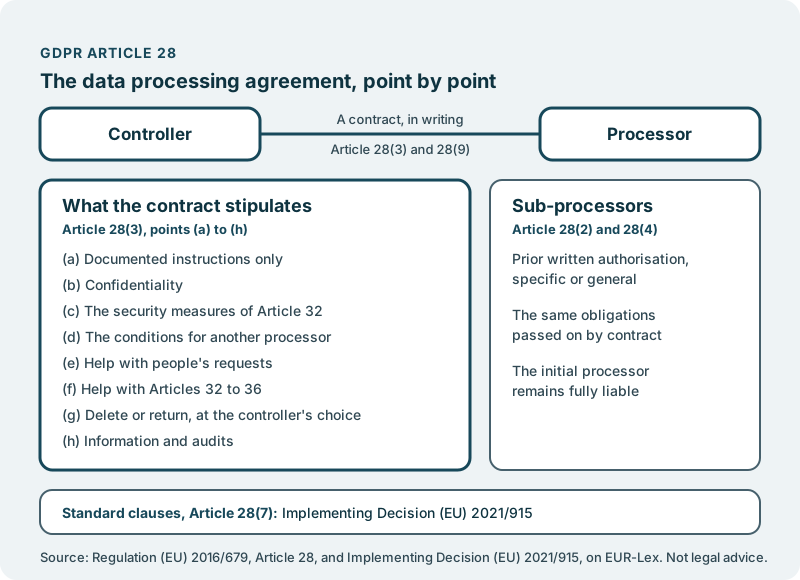
- Artikkel 28(3) lister opp åtte punkter som kontrakten mellom dem må fastsette.
- Kommisjonen vedtok standardklausuler i gjennomføringsbeslutning (EU) 2021/915.
En ny kunde er klar til å signere. Så sender innkjøpsavdelingen deres ett dokument til: en databehandleravtale, ofte et dusin sider lang, med en anmodning om å sende den tilbake signert. De kommersielle vilkårene er avklart. Dette dokumentet handler om personopplysningene produktet ditt skal behandle på kundens vegne, og hva du forplikter deg til å gjøre med dem.
Det meste av det dokumentet ber om, kommer fra én artikkel: artikkel 28 i forordning (EU) 2016/679, personvernforordningen. Artikkelens overskrift er “Processor”. Denne guiden forklarer hva artikkelen sier, med enkle ord, med kilden lenket ved siden av hvert juridisk faktum.
Den er ikke juridisk rådgivning, og den er ikke en mal. Om en bestemt avtale er riktig for produktet ditt, og om du kan holde hvert løfte i den, er en vurdering for deg og rådgiverne dine. For det bredere spørsmålet om å bygge personvern inn i et produkt dekker Innebygd personvern, for produktledere artikkel 25.
Hvem er hvem
Avtalen står mellom to roller som forordningen definerer. Den behandlingsansvarlige bestemmer hvorfor og hvordan personopplysninger behandles (artikkel 4(7)). Databehandleren behandler personopplysninger på vegne av den behandlingsansvarlige (artikkel 4(8)).
Når en virksomhet bruker produktet ditt for sine egne ansatte eller sine egne kunder, er den vanligvis den behandlingsansvarlige, og du er vanligvis databehandleren. Derfor er det fra dem avtalen kommer. Rollene avhenger av fakta i hver ordning, og å avklare dem for din er et spørsmål for rådgiverne dine.
Artikkel 28(1) forklarer hvorfor kunden bryr seg. En behandlingsansvarlig kan bare bruke “only processors providing sufficient guarantees” for å gjennomføre egnede tekniske og organisatoriske tiltak, slik at behandlingen oppfyller forordningen og verner rettighetene til dem opplysningene gjelder. Avtalen er en del av hvordan en kunde forsikrer seg om det.
Hva kontrakten må si
Artikkel 28(3) sier at behandling utført av en databehandler skal være regulert av “a contract or other legal act” som binder databehandleren. Den fastsetter behandlingens gjenstand og varighet, dens art og formål, typen personopplysninger, kategoriene av registrerte, og den behandlingsansvarliges plikter og rettigheter. Artikkel 28(9) legger til at den skal være skriftlig, “including in electronic form”.
Kontrakten fastsetter deretter særlig at databehandleren gjør åtte ting. I artikkelens egen rekkefølge:
- (a) Behandler personopplysningene “only on documented instructions from the controller”, også når det gjelder overføringer til en tredjestat eller en internasjonal organisasjon, med mindre unionsretten eller nasjonal rett i en medlemsstat krever noe annet.
- (b) Sikrer at de som har fått tillatelse til å behandle opplysningene, “have committed themselves to confidentiality or are under an appropriate statutory obligation of confidentiality”.
- (c) “Takes all measures required pursuant to Article 32”, artikkelen om sikkerhet ved behandlingen.
- (d) Overholder vilkårene i nr. 2 og 4 for å engasjere en annen databehandler.
- (e) Bistår den behandlingsansvarlige, så langt det er mulig, med å svare på forespørsler fra folk som utøver rettighetene sine etter kapittel III.
- (f) Bistår den behandlingsansvarlige med pliktene i artikkel 32 til 36, ut fra behandlingens art og informasjonen databehandleren har tilgang til.
- (g) “At the choice of the controller, deletes or returns all the personal data” ved slutten av tjenestene, og sletter eksisterende kopier med mindre loven krever lagring.
- (h) Gjør tilgjengelig all informasjon som trengs for å vise at artikkelen er oppfylt, og gir rom for og bidrar til revisjoner, “including inspections”.
Samme ledd legger til at databehandleren straks gir beskjed til den behandlingsansvarlige hvis en instruks etter dens mening bryter med forordningen eller andre bestemmelser om personvern.
Punkt (e) er det produktteam møter først. Når en av kundens brukere ber om å få dataene sine slettet, kan kunden vende seg til deg for å få det gjort. The right to erasure, for product leaders (på engelsk) dekker den forespørselen.
Underleverandører
De fleste produkter sender noen opplysninger videre: drift, utsending av e-post, kundestøtteverktøy. Forordningen kaller hver av dem en annen databehandler, og avtalen kaller dem vanligvis underleverandører.
Artikkel 28(2) sier at en databehandler ikke engasjerer en annen databehandler “without prior specific or general written authorisation of the controller”. Ved en generell godkjenning informerer databehandleren den behandlingsansvarlige om enhver planlagt tilføyelse eller utskifting, slik at den behandlingsansvarlige får mulighet til å protestere.
Artikkel 28(4) sier at de samme forpliktelsene om personvern som i hovedkontrakten pålegges den andre databehandleren, gjennom en kontrakt eller annen rettslig handling. Hvis den andre databehandleren ikke oppfyller dem, gjelder dette for den første: den “shall remain fully liable to the controller” for hvordan den andre oppfyller dem.
Standardklausulene
En kontrakt trenger ikke skrives fra bunnen av. Artikkel 28(7) lar Kommisjonen fastsette standardkontraktsklausuler for forholdene i nr. 3 og 4, og artikkel 28(6) sier at en kontrakt kan bygge på dem helt eller delvis.
Kommisjonen gjorde det i gjennomføringsbeslutning (EU) 2021/915 av 4. juni 2021, om standardkontraktsklausuler mellom behandlingsansvarlige og databehandlere. Hvis avtalen på bordet ditt sier at den følger de klausulene, er beslutningen teksten du skal sammenligne den med. Om klausulene passer ordningen din, og hvilke valg du skal ta i dem, er igjen for rådgiverne dine.
Spørsmål å svare på før den kommer
Ingenting av dette krever en jurist i planleggingsmøtet ditt. Det krever at noen spørsmål blir besvart én gang, slik at neste avtale blir en gjennomgang og ikke et hastverk.
Hvilke personopplysninger behandler produktet for kundene? Artikkel 28(3) ber kontrakten beskrive typen opplysninger og kategoriene av personer. En enkel liste, holdt oppdatert, er svaret.
Hvem andre berører dem? Nevn hver ekstern tjeneste som mottar kundedata. Den listen er underleverandørlisten din, og artikkel 28(2) er grunnen til at kunder vil be om å se den og få beskjed når den endres.
Kan produktet slette eller levere tilbake en kundes data ved slutten? Punkt (g) overlater valget til den behandlingsansvarlige. Et produkt som kan gjøre begge deler for én kunde, ryddig, gjør den klausulen enkel å signere.
Hvem hjelper når en av kundens brukere kommer med en forespørsel? Punkt (e) ber om bistand. Nevn personen eller rollen som tar imot den forespørselen fra kunden og følger den til ende.
Hvem signerer, og hvem sjekker at vi kan holde det? Hvert punkt i avtalen er et løfte om produktet. Den som signerer, bør vite hvilket team som holder hvert av dem.
Svar på disse, så kan du løfte blikket fra klausulnumrene og tilbake til kunden som venter på å komme i gang.
Der vi kommer inn
Vi gir ikke råd om GDPR, skriver ikke eller gjennomgår avtaler, og lover ikke at noe produkt oppfyller artikkel 28. Den vurderingen ligger hos deg og rådgiverne dine.
Hvis svarene dine viser arbeid produktet ditt trenger, som en ryddig måte å slette eller levere tilbake én kundes data på, er det den typen endring som beskrives i Harden security before the questionnaire arrives (på engelsk). Arbeidet havner i ditt eget kodelager. Koden vi bygger for deg, er din. Du bestemmer hva som leveres. Ingenting når brukerne dine uten din godkjenning.
Det starter med en samtale, helt uforpliktende.