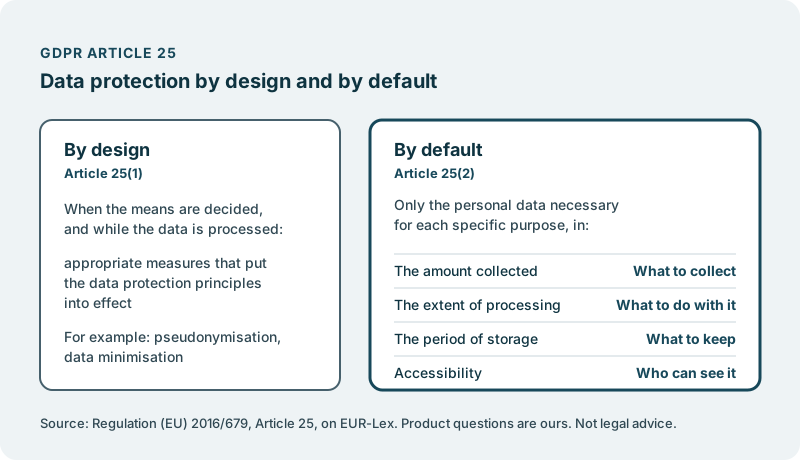
- Artikkel 25 i GDPR ber om innebygd personvern og personvern som standard.
- Innebygd: prinsippene for personvern bygges inn når du bestemmer hvordan produktet skal fungere (artikkel 25 nr. 1).
- Som standard: bare de personopplysningene hvert formål trenger, i det du samler inn, beholder og viser (artikkel 25 nr. 2).
GDPR er forordning (EU) 2016/679 av 27. april 2016, om vern av fysiske personer i forbindelse med behandling av personopplysninger. Det meste av den leses som en regelbok for jurister. Artikkel 25 leses som et oppdrag til et produktteam.
Dette er ikke juridisk rådgivning, og ingenting her sier deg om produktet ditt oppfyller loven. Den vurderingen er det du og rådgiverne dine som gjør. Det som følger, er hva teksten sier, med enkle ord, lenket slik at du kan lese den selv.
Hvem artikkelen snakker til
Den snakker til den behandlingsansvarlige. Artikkel 4 nr. 7 definerer den behandlingsansvarlige som den personen eller det organet som alene eller sammen med andre bestemmer formålet med behandlingen av personopplysninger og hvilke midler som skal brukes. Hvis virksomheten din bestemmer hvorfor produktet ditt behandler personopplysninger og hvordan, er det som regel deg.
Hvis du lager programvare som andre organisasjoner bruker til å behandle sine egne kunders opplysninger, når teksten deg likevel. Fortalepunkt 78 sier at produsenter av produkter, tjenester og applikasjoner bør oppmuntres til å ta hensyn til retten til personvern når de utvikler og utformer dem. Det europeiske personvernrådets retningslinjer 4/2019 om artikkel 25 beskriver slike produsenter som sentrale tilretteleggere for innebygd personvern og personvern som standard.
Innebygd: bestem det før du bygger det
Artikkel 25 nr. 1 ber den behandlingsansvarlige gjennomføre egnede tekniske og organisatoriske tiltak, både når midlene for behandlingen bestemmes og under selve behandlingen. Tiltakene skal utformes for å sette prinsippene for personvern ut i livet, og for å bygge inn de garantiene forordningen krever. Den nevner pseudonymisering og dataminimering som eksempler.
Artikkelen veier hva som er egnet, opp mot den tekniske utviklingen, kostnadene ved gjennomføringen, behandlingens art, omfang, formål og sammenhengen den skjer i, og risikoene den utgjør for menneskers rettigheter og friheter.
For en produktleder betyr det at spørsmålet kommer på designgjennomgangen, ikke etter lansering. Når en ny funksjon ber om et felt, en logg eller en eksport, er tiden for å spørre om den trenger personopplysninger før noen bygger den.
Som standard: produktet slik det leveres
Artikkel 25 nr. 2 ber om tiltak som sikrer at det som standard bare behandles de personopplysningene som er nødvendige for hvert spesifikke formål. Den bruker det på fire ting: mengden som samles inn, hvor omfattende behandlingen er, hvor lenge opplysningene lagres, og hvem som har tilgang til dem. Den legger til at personopplysninger som standard ikke skal gjøres tilgjengelige for et ubegrenset antall personer uten at den enkelte selv griper inn.
Personvernrådets retningslinjer leser «som standard» som innstillingene et produkt kommer med: verdiene som er forhåndsinnstilt før noen endrer dem. Det er helt og holdent en produktbeslutning.
Som produktspørsmål er de fire enkle.
Hva du samler inn. Hvilke felt trenger hvert formål egentlig? Et skjema som ber om mindre, har mindre å beskytte.
Hva du gjør med det. Blir opplysninger samlet inn til ett formål stille gjenbrukt til et annet? Hvert formål fortjener sitt eget svar.
Hva du beholder. Hvor lenge trenger hver type registrering å leve, og hva skjer med den etterpå?
Hvem som kan se det. Hvilke roller i din virksomhet og hos kunden din trenger tilgang, og hvem ser en profil når den opprettes? Start smalt, og la folk åpne den opp.
Ingenting av dette trenger å fylle opp veikartet. Svar på de fire spørsmålene én gang per funksjon, så kan du løfte blikket tilbake til produktet kundene dine stoler på.
Der vi kommer inn
Vi gir ikke juridisk rådgivning og lover ikke etterlevelse. Om produktet ditt oppfyller artikkel 25, er det du og rådgiverne dine som vurderer.
Det vi kan gjøre, er sikkerhetsarbeidet på produktet ditt som du velger, beskrevet i Harden security before the questionnaire arrives (på engelsk). Arbeidet havner i ditt eget kodelager. Koden vi bygger for deg, er din. Du bestemmer hva som leveres. Ingenting når brukerne dine uten din godkjenning.
Det starter med en samtale, helt uforpliktende.