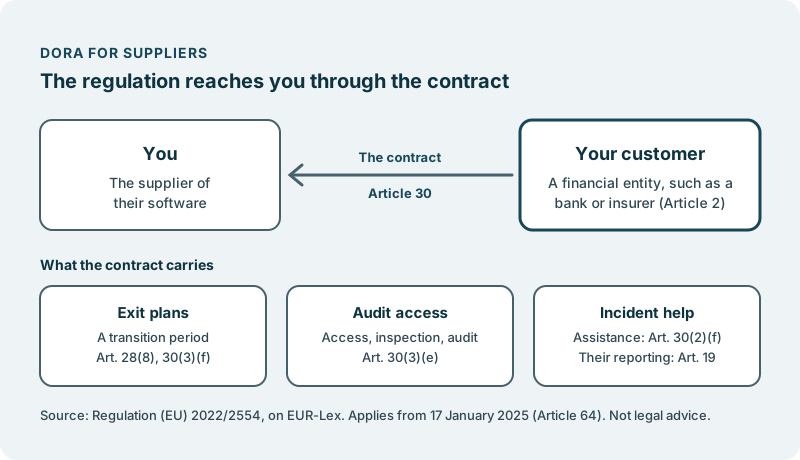
- DORA setter regler for digital motstandsdyktighet for banker, forsikringsselskaper og andre finansielle enheter, og har gjeldt siden 17. januar 2025 (artikkel 64).
- Den sier hva disse enhetenes kontrakter med leverandører av IKT-tjenester må inneholde (artikkel 30). Det er der den når produktet ditt.
- Exitplaner, revisjonstilgang og hjelp under hendelser står i teksten, og derfor dukker de opp i anskaffelser.
DORA er forordning (EU) 2022/2554 av 14. desember 2022, om digital operasjonell motstandsdyktighet i finanssektoren.
Dette er ikke juridisk rådgivning, og ingenting her sier om du eller kundene dine oppfyller forordningen. Den vurderingen hører til deg, kundene dine og rådgiverne dine. Det som følger, er hva teksten sier, forklart enkelt, med artikkelen ved siden av hvert punkt så du kan lese den selv.
En forordning, med én dato
En forordning gjelder direkte i hver medlemsstat, uten en nasjonal lov som bærer den. Artikkel 64 fastsetter datoen: DORA gjelder fra 17. januar 2025. På datoen for denne veiledningen gjelder altså reglene om kontrakter med leverandører allerede for enhetene som er omfattet.
Er kundene dine også underlagt NIS2, går DORA foran for dem. Artikkel 1 gjør den til den sektorspesifikke rettsakten for finansielle enheter som NIS2 regner som vesentlige eller viktige. Veiledningen vår om NIS2, for produktledere som selger til regulerte kunder, dekker det direktivet; denne holder seg til DORA.
Hvem som er omfattet, og hvor du kommer inn
Pliktene ligger på finansielle enheter. Rollen din er definert, men pliktene i denne veiledningen er deres.
Artikkel 2 lister opp de finansielle enhetene den omfatter, blant dem kredittinstitusjoner, betalingsinstitusjoner, verdipapirforetak, forsikrings- og gjenforsikringsforetak og forsikringsformidlere. Artikkel 3 definerer en tredjepartsleverandør av IKT-tjenester som et foretak som yter IKT-tjenester, og IKT-tjenester som digitale tjenester og datatjenester som ytes gjennom IKT-systemer til en eller flere interne eller eksterne brukere på løpende basis.
Artikkel 4 krever at finansielle enheter anvender reglene i forhold til sin størrelse, sin samlede risikoprofil og arten, omfanget og kompleksiteten av det de gjør.
Om ditt eget produkt regnes som en IKT-tjeneste etter disse definisjonene, og hva som følger av det hvis det gjør det, er et spørsmål for rådgiverne dine.
Hvorfor innkjøp spør om det de spør om
Kunden din forblir ansvarlig for leverandørene sine. Artikkel 28 sier at finansielle enheter styrer IKT-tredjepartsrisiko som en del av sin egen IKT-risikostyring, og forblir fullt ansvarlige for å oppfylle pliktene sine når de bruker IKT-tjenester fra andre. Før de signerer, vurderer de risikoen og gjennomfører en aktsomhetsvurdering av leverandøren. De fører også et informasjonsregister over alle kontraktene sine om IKT-tjenester, og rapporterer om det til vedkommende myndighet.
Artikkel 5 legger dette til ledelsesorganet, som er ansvarlig for rammeverket for IKT-risikostyring og godkjenner og gjennomgår retningslinjene for bruk av IKT-tjenester fra tredjeparter. Spørsmålene som havner på ditt bord, er altså støttet av plikter som når helt til toppen av kundens organisasjon.
Hva kontrakten må si
Artikkel 30 krever at begge parters rettigheter og plikter fastsettes skriftlig, og lister opp hva enhver kontrakt om IKT-tjenester minst må inneholde. Blant dem:
En beskrivelse av tjenestene, og om underleveranse av en tjeneste som støtter en kritisk eller viktig funksjon er tillatt, og på hvilke vilkår.
Hvor arbeidet skjer. Regionene eller landene der tjenestene ytes og dataene behandles, og forhåndsvarsel hvis leverandøren planlegger å endre dem.
Kundens data tilbake. Tilgang til, gjenoppretting og tilbakelevering av dataene i et lett tilgjengelig format hvis leverandøren blir insolvent, avvikler virksomheten sin, eller kontrakten opphører.
Hjelp når noe går galt. Leverandøren bistår når en IKT-hendelse knyttet til tjenesten inntreffer, uten ekstra kostnad eller til en kostnad avtalt på forhånd.
Rett til oppsigelse, med minste oppsigelsesfrister.
For tjenester som støtter kritiske eller viktige funksjoner, legger artikkel 30 til mer: fullstendige beskrivelser av tjenestenivåer med presise ytelsesmål, varsel om utvikling som kan påvirke tjenesten, beredskapsplaner for virksomheten som leverandøren gjennomfører og tester, og samarbeid i kundens trusselbaserte penetrasjonstesting.
Exitplaner, revisjonstilgang og hendelsesrapportering
Exitplaner. For IKT-tjenester som støtter kritiske eller viktige funksjoner, krever artikkel 28 nr. 8 at finansielle enheter har exitstrategier, slik at de kan gå ut uten å forstyrre virksomheten sin eller tjenesten kundene deres mottar. Planene er dokumenterte og testet, og identifiserer alternative løsninger. Artikkel 28 nr. 7 krever at kontrakter kan sies opp i bestemte tilfeller, blant dem et vesentlig brudd fra leverandørens side. Kontrakten selv inneholder også exiten: artikkel 30 nr. 3 bokstav f krever en obligatorisk og tilstrekkelig overgangsperiode, der leverandøren fortsetter å levere tjenesten mens kunden flytter til en annen leverandør eller tar den inn i egen virksomhet.
Revisjonstilgang. For de samme tjenestene gir artikkel 30 nr. 3 bokstav e den finansielle enheten rett til å overvåke leverandørens ytelse løpende. Det omfatter ubegrenset rett til tilgang, inspeksjon og revisjon, for enheten, for en tredjepart den utpeker og for vedkommende myndighet, og leverandørens fulle samarbeid under inspeksjoner og revisjoner.
Hendelsesrapportering. Plikten til å rapportere ligger hos kunden din. Artikkel 19 krever at finansielle enheter rapporterer alvorlige IKT-relaterte hendelser til vedkommende myndighet, i et første varsel, en mellomrapport og en sluttrapport. Det den krever av deg, går gjennom kontrakten: bistanden i artikkel 30 nr. 2 bokstav f, og, for kritiske eller viktige funksjoner, rapporteringspliktene i artikkel 30 nr. 3 bokstav b.
Et eget spor, som starter i artikkel 31, utpeker noen IKT-leverandører som kritiske og setter dem under direkte tilsyn. Tror du det kan gjelde deg, ta det med rådgiverne dine.
Hva dette betyr for veikartet
Det meste av dette havner i kontraktene og i hvordan selskapet ditt drives. Noe av det havner i produktet.
Vit hvilke av tjenestene dine som støtter kritiske eller viktige funksjoner. Det avgjør kunden din, og svaret bestemmer hvor mye av artikkel 30 som gjelder for kontrakten din.
Gjør det mulig å gå. En exitplan er lettere å signere når kundens data kommer ut i et format de kan bruke, og produktet ditt ikke holder dem som gissel.
Vit hvem som svarer når en hendelse rammer en kunde. Avklar internt hvem som avgjør at en kunde må få vite det, og hvem som hjelper dem.
Ta inn rådgiverne dine før du signerer. Det du avtaler med en finansiell enhet, er et juridisk spørsmål.
Avgjør dette én gang, hold det oppdatert, og du kan løfte blikket tilbake til produktet kundene dine er avhengige av.
Der vi kommer inn
Vi gir ikke juridisk rådgivning, vi gir intet løfte om etterlevelse, og vi sier ikke om du, kundene dine eller noen andre faller inn under DORA. Den vurderingen blir hos deg og rådgiverne dine.
Det vi kan gjøre, er arbeidet på produktet ditt som du velger, som sikkerhetsarbeidet i Harden security before the questionnaire arrives (på engelsk). Vi arbeider innenfor tilgangen du gir, og ikke noe mer. Arbeidet havner i ditt eget kodelager. Koden vi bygger for deg, er din. Du bestemmer hva som leveres. Ingenting når brukerne dine uten din godkjenning.
Det starter med en samtale, helt uforpliktende.