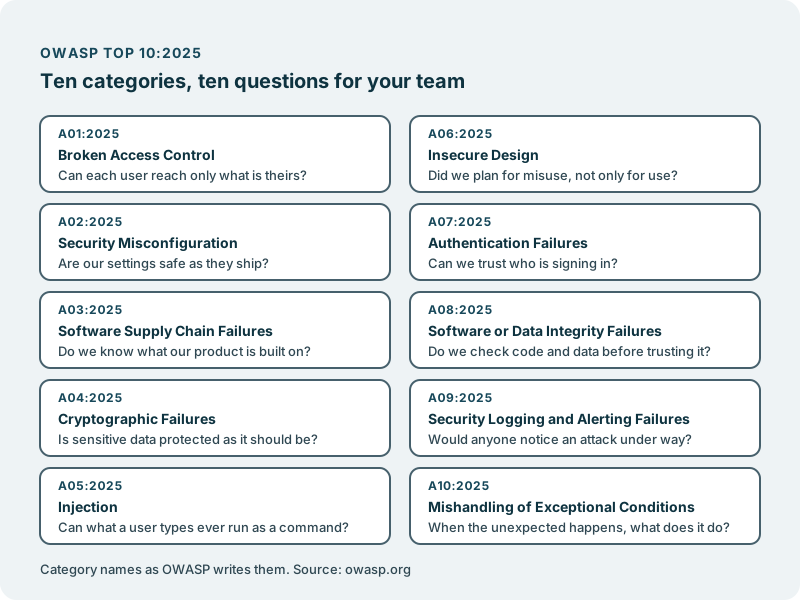
- Den gjeldende utgaven er OWASP Top 10:2025, sjekket på owasp.org 18. oktober 2026.
- Den navngir ti kategorier av risiko for webapplikasjoner. Hver av dem er også et produktspørsmål.
- Still de ti spørsmålene, og bestem så hvilke svar du vil høre neste.
OWASP Top 10 beskriver seg selv som “a standard awareness document for developers and web application security”, og den “represents a broad consensus about the most critical security risks to web applications”. Utgaven på owasp.org i dag er 2025-versjonen, OWASP Top 10:2025.
Den er skrevet for utviklere. Men listen dukker stadig opp på pulten til en produktleder: i en kundes sikkerhetsspørreskjema, i en innkjøpssamtale, i rapporten fra en penetrasjonstest. Du trenger ikke lese kode for å bruke den. Hver kategori er et spørsmål du kan stille teamet ditt, og svarene forteller deg hvor oppmerksomheten din hører hjemme.
To ting listen ikke er. Den er ikke en sjekkliste som gjør et produkt sikkert når hver boks er krysset av, og den er ikke en sertifisering. Den er et felles vokabular, slik at du og teamet ditt, og kundene dine, mener det samme når dere navngir en risiko.
De ti kategoriene, forklart enkelt
Navnene nedenfor er skrevet slik OWASP skriver dem, og hvert av dem lenker til sin side på owasp.org.
A01:2025 Broken Access Control. Tilgangskontroll sørger for at brukere ikke kan handle utenfor tillatelsene de skal ha. Når den svikter, ser én kunde en annen kundes fakturaer, eller en vanlig bruker når en administratorside. Spør: når hver bruker bare det som er deres, og hvordan vet vi det?
A02:2025 Security Misconfiguration. OWASP beskriver dette som et system, en applikasjon eller en skytjeneste som er satt opp feil sett fra et sikkerhetsperspektiv. Standardinnstillinger som er latt stå på, en feilsøkingsside som er latt stå åpen, lagring som er latt stå offentlig. Koden kan være solid og produktet likevel eksponert. Spør: er innstillingene våre trygge slik de leveres, og hvem eier dem?
A03:2025 Software Supply Chain Failures. Med OWASPs ord: “breakdowns or other compromises in the process of building, distributing, or updating software”. De fleste produkter er bygget på kode andre har skrevet. En svakhet i noe av den er en svakhet i ditt. Spør: vet vi hva produktet vårt er bygget på, og hvem holder det oppdatert?
A04:2025 Cryptographic Failures. Sensitive data, som passord, betalingsopplysninger eller helseopplysninger, må beskyttes når de sendes og der de lagres. Denne kategorien dekker måtene den beskyttelsen mangler eller er for svak på. Spør: hvilke data er sensitive, og er de beskyttet slik de skal være?
A05:2025 Injection. OWASP beskriver en feil i applikasjonen som lar upålitelig input fra brukeren nå en tolker. Enkelt sagt blir noe en bruker skrev, behandlet som en instruksjon, ikke som tekst. Spør: kan noe en bruker skriver, noen gang kjøres som en kommando?
A06:2025 Insecure Design. OWASP kaller dette en bred kategori av “missing or ineffective control design”. Feilen ligger i planen, ikke i byggingen: en tilbakestilling av passord som hvem som helst kan sette i gang for hvem som helst, en rabatt uten grense. Feilfri kode kan ikke rette et design som aldri tok høyde for misbruk. Dette er kategorien som ligger nærmest produktlederens eget arbeid. Spør: når vi designer en funksjon, planlegger vi da for misbruk, ikke bare for bruk?
A07:2025 Authentication Failures. Dette er når et system kan lures til å godta en ugyldig eller feil bruker som legitim. Innlogging, økter og gjenoppretting av passord hører alle hjemme her. Spør: kan vi stole på hvem som logger inn, og hva skjer når de logger ut?
A08:2025 Software or Data Integrity Failures. OWASP beskriver kode eller data som er “invalid or untrusted”, men som behandles som pålitelig og gyldig. En oppdatering ingen har verifisert, eller data som er tatt imot utenfra og brukt som om de var dine egne. Spør: sjekker vi kode og data før vi stoler på dem?
A09:2025 Security Logging and Alerting Failures. OWASPs side åpner rett frem: uten logging og overvåking kan angrep og brudd ikke oppdages. De ni andre kategoriene handler om å holde en angriper ute. Denne handler om å vite at de prøvde. Spør: ville noen merke et angrep som pågår, og hvem ville få høre om det?
A10:2025 Mishandling of Exceptional Conditions. Med OWASPs ord: programmer som “fail to prevent, detect, and respond to unusual and unpredictable situations”. En feilmelding som viser interne detaljer til en besøkende, eller en svikt som lar en dør stå åpen i stedet for lukket. Spør: når det uventede skjer, hva gjør den da?
Slik bruker du spørsmålene
Du trenger ikke alle ti svarene på én gang. Velg kategoriene som berører det kundene dine stoler på deg med, og spør om dem først. Et produkt som har personopplysninger, starter med tilgangskontroll og kryptografi. Et produkt med mange integrasjoner starter med leverandørkjeden og integriteten.
Lytt etter svar som navngir en eier og noe du kan se på. «Vi tror det» er et utgangspunkt, ikke et svar. Og listen er ikke en rangering av hva som betyr mest for produktet ditt. Den vurderingen blir hos deg.
Hvis en penetrasjonstest allerede har gitt deg funn under disse navnene, dekker Fix what the penetration test found (på engelsk) den situasjonen.
Der vi kommer inn
Vi lover ikke at et produkt er sikkert, og vi har ingen sertifisering. OWASP Top 10 er en måte å stille bedre spørsmål på, ikke en garanti.
Hvis spørsmålene avdekker arbeid du vil ha gjort, kan vi ta på oss sikkerhetsarbeidet du velger, på produktet ditt. Harden security before the questionnaire arrives (på engelsk) viser hvordan det ser ut. Vi arbeider innenfor tilgangen du gir, og ikke noe mer. Arbeidet havner i ditt eget kodelager. Koden vi bygger for deg, er din. Du bestemmer hva som leveres. Ingenting når brukerne dine uten din godkjenning.
Det starter med en samtale, helt uforpliktende.